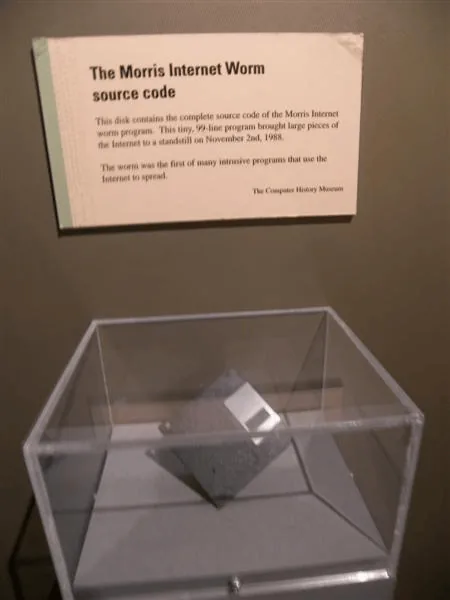
1988년 11월 2일 로버트 태판 모리스가 배포해 대학·정부·연구기관의 컴퓨터 운영에 큰 장애를 일으킨 자기복제형 프로그램과 그 사건. 유닉스 계열 시스템의 취약점과 신뢰 관계를 이용해 확산했으며, 반복 감염에 따른 자원 고갈로 초기 인터넷의 취약성을 드러낸 보안 사고. 전문 사고대응 조직의 출범과 연구윤리 논의, 컴퓨터범죄법의 해석에 영향을 준 전환점.
추가 정보
자기복제 프로그램과 초기 인터넷
대학과 연구기관 중심으로 연결돼 있던 1988년 인터넷에 퍼진 모리스 웜. 다른 프로그램에 붙어 전파되는 바이러스와 달리 독립적으로 실행하고 복제할 수 있었으며, BSD 계열 유닉스를 쓰는 VAX와 Sun-3 등의 시스템을 주요 대상으로 삼은 프로그램. 월드 와이드 웹이 등장하기 전의 전자우편과 원격 접속 환경에서 벌어진 대규모 장애.
전파와 피해
코넬대학교 대학원생 로버트 태판 모리스가 MIT의 컴퓨터를 거쳐 배포한 웜. 전자우편 처리 프로그램과 사용자 정보 서비스의 결함, 호스트 사이의 신뢰 관계와 약한 암호 등을 함께 이용한 확산. 감염 여부를 속이는 방어를 피하려고 이미 감염된 시스템에도 다시 복제하도록 한 설계가 예상보다 큰 중복 감염을 초래. 파일 삭제가 주된 기능은 아니었지만 실행 자원 고갈과 예방적 네트워크 차단으로 연구·통신 업무에 장애를 발생시킨 사건.
흔히 약 6천 대, 당시 연결 컴퓨터의 약 10%가 피해를 보았다는 수치로 알려졌으나 정확한 감염 수나 총손실액을 확정하기 어려운 사례. 실제 감염과 예방적 중단을 구분할 필요가 있으며, 복구에 투입한 인력과 중단된 업무도 피해의 일부.
임시 복구에서 상설 대응으로
대학과 연구소 기술자들이 프로그램을 분석하고 수정책을 교환하며 진행한 초기 대응. 연결을 끊으면 감염을 줄일 수 있었지만 동시에 해결책 전달도 어려워지는 상황. 사건 직후 DARPA의 요청으로 카네기멜런대학교에 CERT가 생겼고, 이후 여러 사고대응팀을 잇는 국제 협력체 FIRST의 형성으로 이어진 변화. 개인의 기술적 대응에 의존하던 방식에서 조직 간 정보 공유와 상시 조정의 중요성이 부각된 계기.
연구윤리와 형사책임
예상보다 커진 결과와 무단 접근의 책임을 둘러싼 논쟁. 코넬 조사위원회는 창의적인 실험이라는 이유로 타인의 시스템과 연구를 위험에 노출한 행위를 정당화하지 않았으며, 인터넷 활동 위원회는 실험의 주의 의무와 공용 자원의 책임 있는 사용을 강조. 보안 강화와 개방적인 연구·정보 교환을 어떻게 함께 지킬 것인가라는 과제.
모리스에 대한 1990년 유죄 평결과 비구금형 선고, 1991년 항소심 판단으로 이어진 사건. 당시 법 조항상 무단 접근의 고의와 피해 결과의 고의를 구분한 판례이자, 컴퓨터의 사용 불능과 복구 비용을 어떤 손실로 평가할지 논의하게 한 사례. 역사상 모든 악성 프로그램의 시초라기보다 인터넷의 상호 연결성이 위험과 공동 대응의 범위를 동시에 넓혔음을 보여준 초기의 대표적 보안 사고.